选购与使用指南
curl 报错 60 是节点坏了吗?先核对 HTTPS 证书与主机名
用 curl 验证机场连接时遇到 curl: (60),先别急着换节点,也不要把命令改成 -k 后宣布修好。curl 官方将错误 60 归为对端证书或指纹校验未通过;对 HTTPS,正常校验包括证书链是否可信以及证书是否适用于 URL 中的主机名。这与“网页返回了 403”或“下载速度慢”不是同一阶段。
先保留最少的排障信息
记下错误发生的时间、目标 URL 的域名部分、完整错误文字、是否通过客户端的本地代理,以及 curl.exe --version 显示的 TLS 后端。不要把带订阅凭据的完整 URL、认证头或完整调试日志公开。Windows 上 curl 可能使用 Schannel 的系统证书存储,也可能使用文件证书库;先识别实际构建,才知道应从哪一边检查信任库。来源是 curl 官方的 TLS 证书说明。
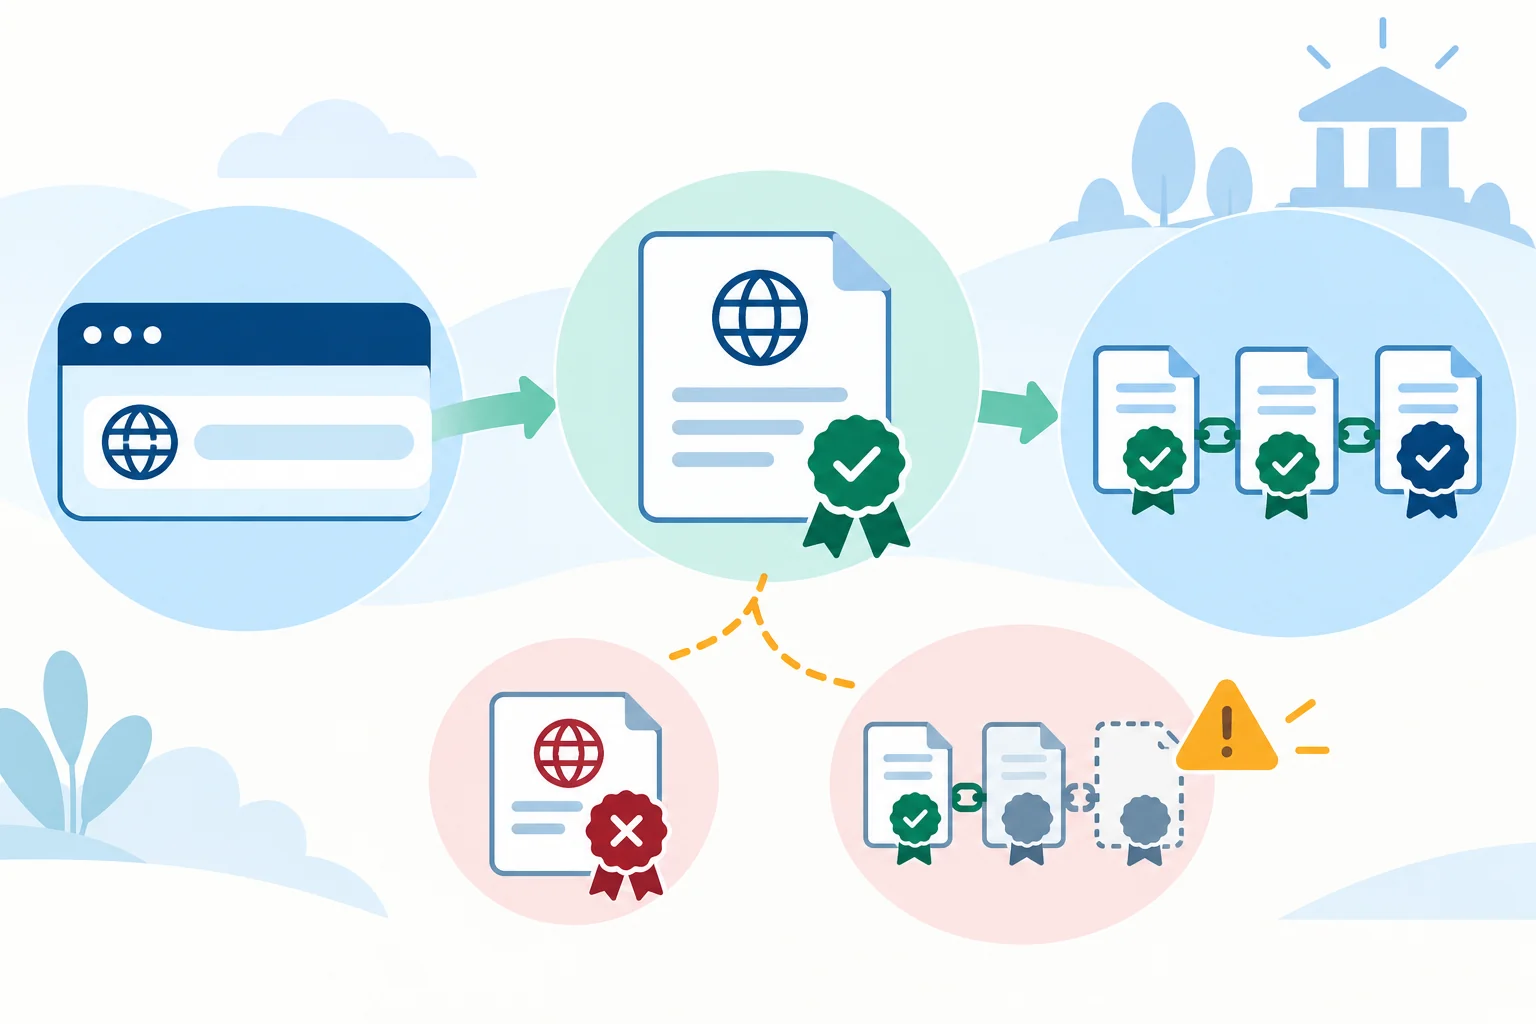
示意图:URL 主机名、收到的证书与信任链是不同的检查点;下方两种警示只表示可能的失败分支。
按错误分支处理
- 主机名不匹配:核对输入的域名是否拼错、是否被跳转到另一个域名。若访问的是服务商给出的正式地址,请把错误和域名反馈给站点方,要求检查证书覆盖的名称。不要把 IP 地址直接替换进 HTTPS URL 后期待原域名证书通过。
- 信任链问题:若证书是自签或服务器没有正确提供中间证书,可能出现验证失败。由站点方补齐可信证书和链;若是确有管理要求的私有 CA,只在核实来源后按官方说明为该次请求指定受信任 CA,别从陌生链接下载“万能证书”。
- 只经某条路径失败:用同一 URL、同一设备、相近时间做直连与本地代理对照,记录两边的错误文字。这只是定位路径差异的线索,不能单凭结果断言某个机场节点篡改了证书。
curl 文档明确提醒,-k/--insecure 会跳过验证,使传输失去对服务器身份的保护。它最多用于隔离问题的临时实验,不应成为登录、订阅或支付流程的长期配置。真正的验收是正常启用证书验证时同一 URL 成功请求,且错误原因得到解释。
什么时候停止自行排查
若多台设备对同一正式域名都报告名称不符,或站点方要求安装来历不明的根证书,暂停输入账号、订阅链接和付款信息。把脱敏后的域名、时间、错误类别交给服务方处理。搜索机场推荐时,遇到“关闭证书校验即可使用”的建议,应把它当成待核实的风险提示。
可核验来源
- curl:错误代码说明,错误 60 的定义。核验日期:2026-10-14。
- curl:TLS 证书验证,主机名、CA 信任、Schannel 与跳过校验的风险。核验日期:2026-10-14。
评论